Små nettsteder blir sjelden hacket av noen som er ute etter akkurat deg. Det er roboter som i dagevis prøver de samme svake punktene: korte passord, gamle versjoner, et administrasjonspanel på standardadressen, åpen registrering. Lukk disse punktene, og nettstedet ditt slutter å være et lett mål. Nedenfor følger ti steg for én kveld. Hvert har tre linjer: hva du gjør, hvordan du sjekker det selv (en skjerm eller en kommando), og hva som skjer om du hopper over det.
Dette er ikke en «klikk på alt»-liste: stegene er uavhengige av hverandre, ta dem ett om gangen. Motoren gjør en del av jobben selv: den sender for eksempel sikkerhetsheaderne til nettleseren (steg 5), så du trenger bare å forsikre deg om at de kommer fram.
Kontrollpanelet ditt: «Nettstedsbeskyttelse» #
Åpne «System → Sikkerhet → Nettstedsbeskyttelse». Det er én skjerm som viser hva som er i orden, hva som bør strammes inn og hva som er dårlig. Hver rad forklarer seg selv og fører deg dit det rettes opp. Nesten hvert steg nedenfor kontrolleres av en rad på denne skjermen.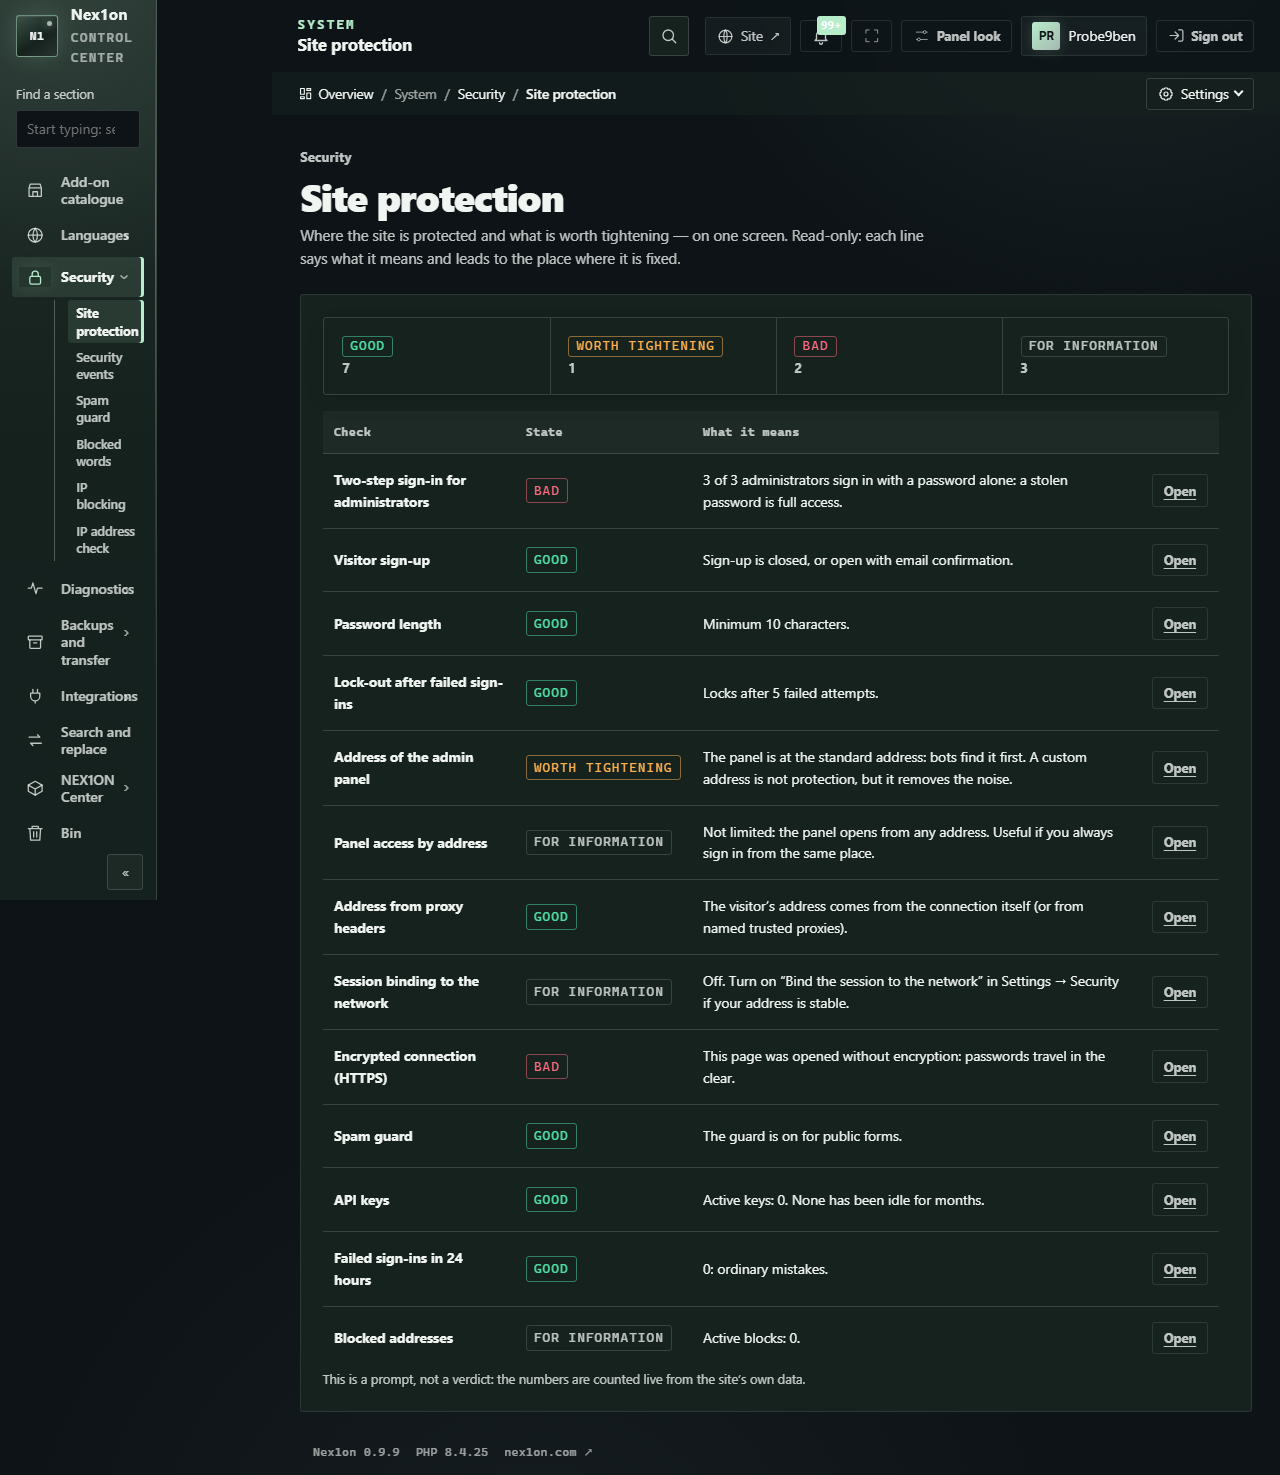
Det er et hint, ikke en dom: tallene regnes ut fortløpende fra dataene på nettstedet ditt.
Steg 1. Oppdateringer #
Hva du gjør. Åpne «System → Oppdateringer» (siden er synlig for dem som har rett til nettstedsinnstillingene: eieren og administratorene) og oppdater hvis det finnes en ny versjon. Ta en sikkerhetskopi av databasen før du oppdaterer (steg 8): motoren tar en selv, men en manuell kopi koster ingenting. Slik sjekker du. Den samme siden viser hvilken versjon du har og om det finnes en ny. Se innom én gang i uka, samtidig som du sjekker bestillinger eller e-post. Hvis du hopper over det. Hull som allerede er tettet i den nye versjonen, står åpne på nettstedet ditt, og alle vet om dem: en rettelse publiseres sammen med en beskrivelse av feilen.Steg 2. Passord og passordgjetting #
Hva du gjør. Under «Nettstedinnstillinger → Innlogging og brukere → Registrering og brukere» setter du «Minste passordlengde» til 10 tegn eller mer (det er standardverdien). Lengde alene redder deg ikke, men motoren avviser i tillegg åpenbare passord. Deretter sjekker du under «Sikkerhet → Innlogging og økter» at «Innloggingsforsøk» ikke er mer enn ti. Som standard er det fem mislykkede forsøk, deretter stenges innlogging til den kontoen i 15 minutter (tiden angis i «Lås i, minutter»), og en robot når grensen. Slik sjekker du. På skjermen «Nettstedsbeskyttelse» skal radene «Passordlengde» og «Utestenging etter mislykkede innlogginger» stå som «Bra». Hvis du hopper over det. Korte passord og ubegrenset antall forsøk gjør gjetting til et spørsmål om tid. Det er den enkleste måten å bryte seg inn på, og to tall stenger den.Steg 3. To-trinns innlogging #
Hva du gjør. Slå på det andre trinnet i din egen profil («Slå på 2FA»): en kode fra en app på telefonen bekrefter innloggingen. Ta vare på «Reservekoder»: hver av dem virker én gang, og du trenger dem hvis du mister telefonen. Be deretter alle administratorer om det samme. Når alle har vent seg til det, bytter du under «Nettstedinnstillinger → Innlogging og brukere → Sikkerhet → Tilgang til panelet» «Tofaktorbeskyttelse» fra «Anbefal» til «Krev for administratorer». Du blir ikke stengt ute: motoren sender alle som ennå ikke har et andre trinn, til profilen for å slå det på, og profilen er alltid tilgjengelig. Så det er ingenting å være redd for. Slik sjekker du. Raden «To-trinns innlogging for administratorer» på skjermen «Nettstedsbeskyttelse»; listen «Brukere» har filteret «Totrinnsinnlogging» som viser hvem som fortsatt har det slått av. Hvis du hopper over det. Et passord kan stjeles ikke fra deg, men fra en annen tjeneste der du brukte det samme. Da står veien inn i panelet åpen uten det andre trinnet.Steg 4. Kryptert tilkobling (HTTPS) #
Hva du gjør. Forsikre deg om at nettstedet har et sertifikat og åpnes overhttps://. Først da slår du på «Bare sikker tilkobling (https)» under «Nettstedinnstillinger → Innlogging og brukere → Sikkerhet → Tilkobling». Ikke slå det på uten sertifikat: omdirigeringen ville sende besøkende ingen steder.
Slik sjekker du. Åpne nettstedet på en adresse som begynner med http://: nettleseren skal gå over til https://. Det samme på kommandolinjen:
curl -I http://example.comLocation: https://example.com/. Raden «Kryptert tilkobling (HTTPS)» på skjermen «Nettstedsbeskyttelse» skal stå som «Bra».
Hvis du hopper over det. Passord og økter sendes i klartekst: på et fremmed offentlig nettverk kan uvedkommende lese dem.Steg 5. Sikkerhetsheadere #
Hva du gjør. Nesten ingenting: motoren sender dem selv. Din oppgave er å forsikre deg om at en proxy eller et webhotell foran nettstedet ikke fjerner dem. Slik sjekker du.curl -I https://example.comX-Content-Type-Options: nosniff: nettleseren gjetter ikke filtypen;X-Frame-Options: SAMEORIGIN(på noen siderDENY) og, iContent-Security-Policy,frame-ancestors 'self': et annet nettsted kan ikke legge siden din i en ramme;Referrer-Policy: strict-origin-when-cross-origin: overflødige deler av adressen forlater ikke nettstedet;Permissions-Policy: kamera, mikrofon og posisjon er slått av til de trengs;Strict-Transport-Security: max-age=31536000over https: nettleseren husker å bruke bare sikker tilkobling.
Steg 6. Paneladresse og tilgang etter adresse #
Hva du gjør. Under «Nettstedinnstillinger → Innlogging og brukere → Sikkerhet → Tilgang til panelet» fyller du inn «Egen adresse til panelet» (latinske bokstaver, sifre, bindestrek); finn på din egen, ikke kopier eksempelet på bildet nedenfor. Skriv den ned sammen med passordet. Feltet «Tillat administrasjonspanelet bare fra disse adressene» er bare for dem som har en fast adresse (for eksempel et kontor med egen adresse): fra andre adresser svarer panelet «siden finnes ikke». En hjemme- eller mobiladresse endrer seg som regel, og da står du selv utenfor døren: en liste uten din nåværende adresse kan ikke lagres, men i morgen kan adressen være en annen. Uten panelet kan begrensningen bare oppheves med kommandoenphp nex1on admin:access på serveren. Uten tilgang til serverkonsollen og uten fast adresse er det bedre å ikke ta i bruk dette feltet.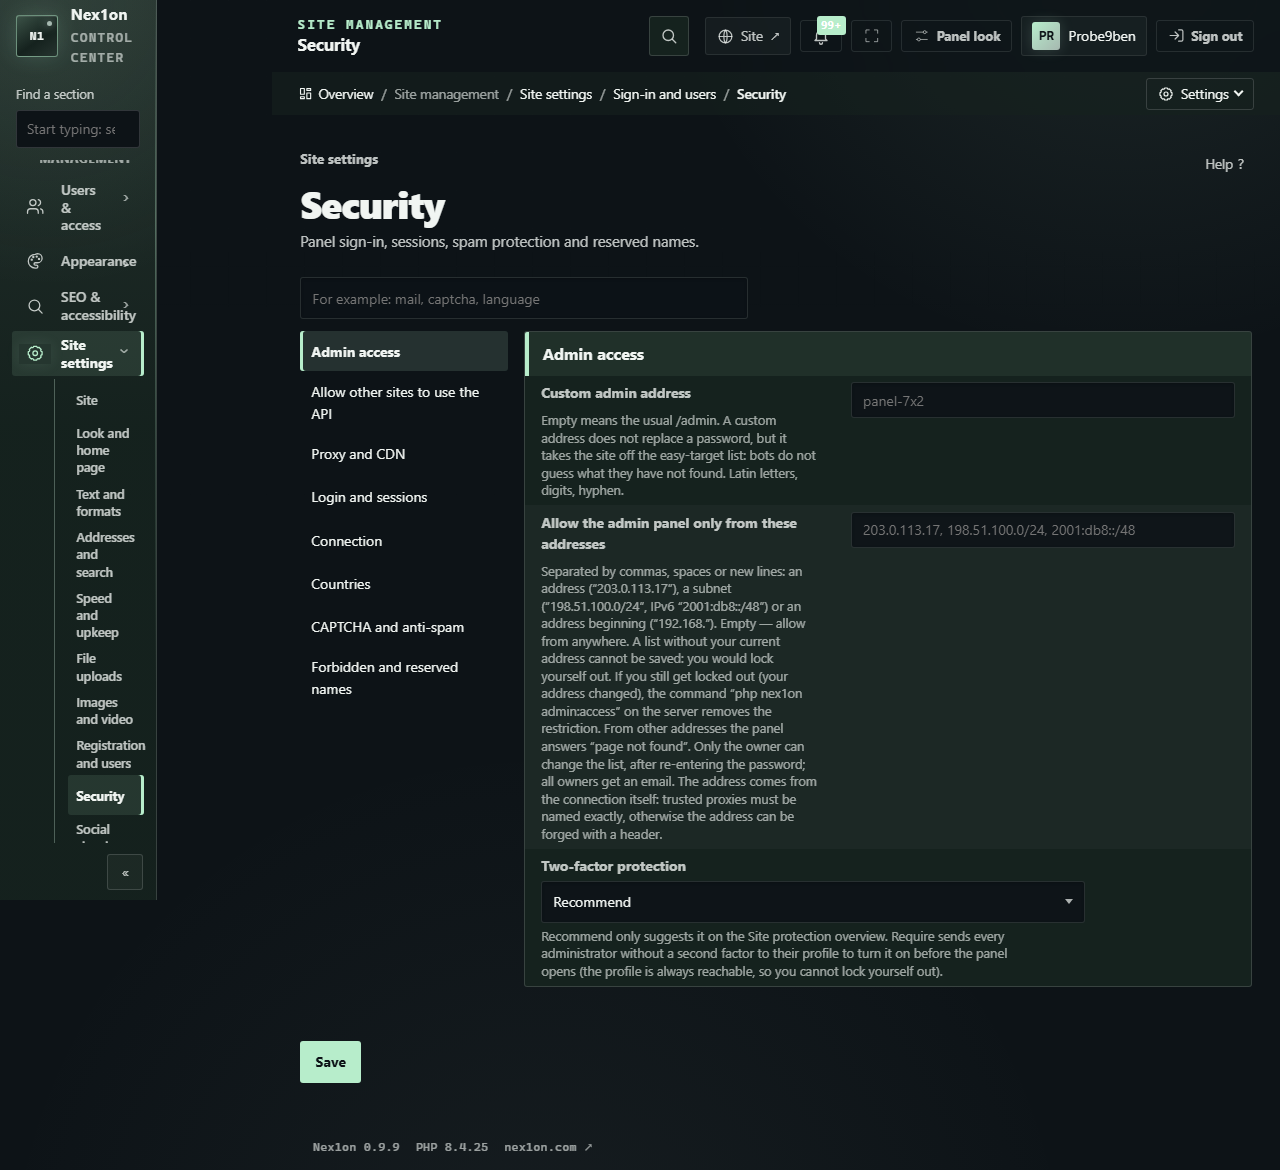
Slik sjekker du. Åpne den nye adressen: innloggingen skal åpnes. Den gamle /admin skal svare «siden finnes ikke» (404). Radene «Adressen til administrasjonspanelet» og «Tilgang til panelet etter adresse» på skjermen «Nettstedsbeskyttelse» vil gjenspeile det.
Hvis du hopper over det. Ikke noe forferdelig skjer, men roboter finner panelet på standardadressen først, og støyen i loggen øker. En egen adresse erstatter ikke passordet og to-trinns innloggingen, den tar deg bare ut av listen over lette mål.

Ingen har kommentert ennå. Bli den første.