Mažos svetainės retai įsilaužiamos žmogaus, kuris medžioja būtent jus. Tai daro robotai, kurie dienų dienas bando tas pačias silpnąsias vietas: trumpus slaptažodžius, senas versijas, valdymo skydelį numatytuoju adresu, atvirą registraciją. Uždarykite šias vietas – ir jūsų svetainė nustos būti lengvu grobiu. Toliau – dešimt žingsnių vienam vakarui. Kiekvienas turi tris eilutes: ką daryti, kaip patikrinti patiems (ekranas arba komanda) ir kas nutiks, jei jį praleisite.
Tai ne sąrašas „spausk viską iš eilės“: žingsniai nepriklausomi, darykite juos po vieną. Dalį darbo sistema atlieka pati: pavyzdžiui, ji siunčia naršyklei saugos antraštes (5 žingsnis), tad jums tereikia įsitikinti, kad jos pasiekia tikslą.
Jūsų valdymo pultas: „Svetainės apsauga“ #
Atidarykite „Sistema → Sauga → Svetainės apsauga“. Tai vienas ekranas, kuriame matyti, kas gerai, ką verta sugriežtinti ir kas blogai. Kiekviena eilutė paaiškina save ir veda ten, kur tai taisoma. Beveik kiekvieną toliau aprašytą žingsnį tikrina kuri nors šio ekrano eilutė.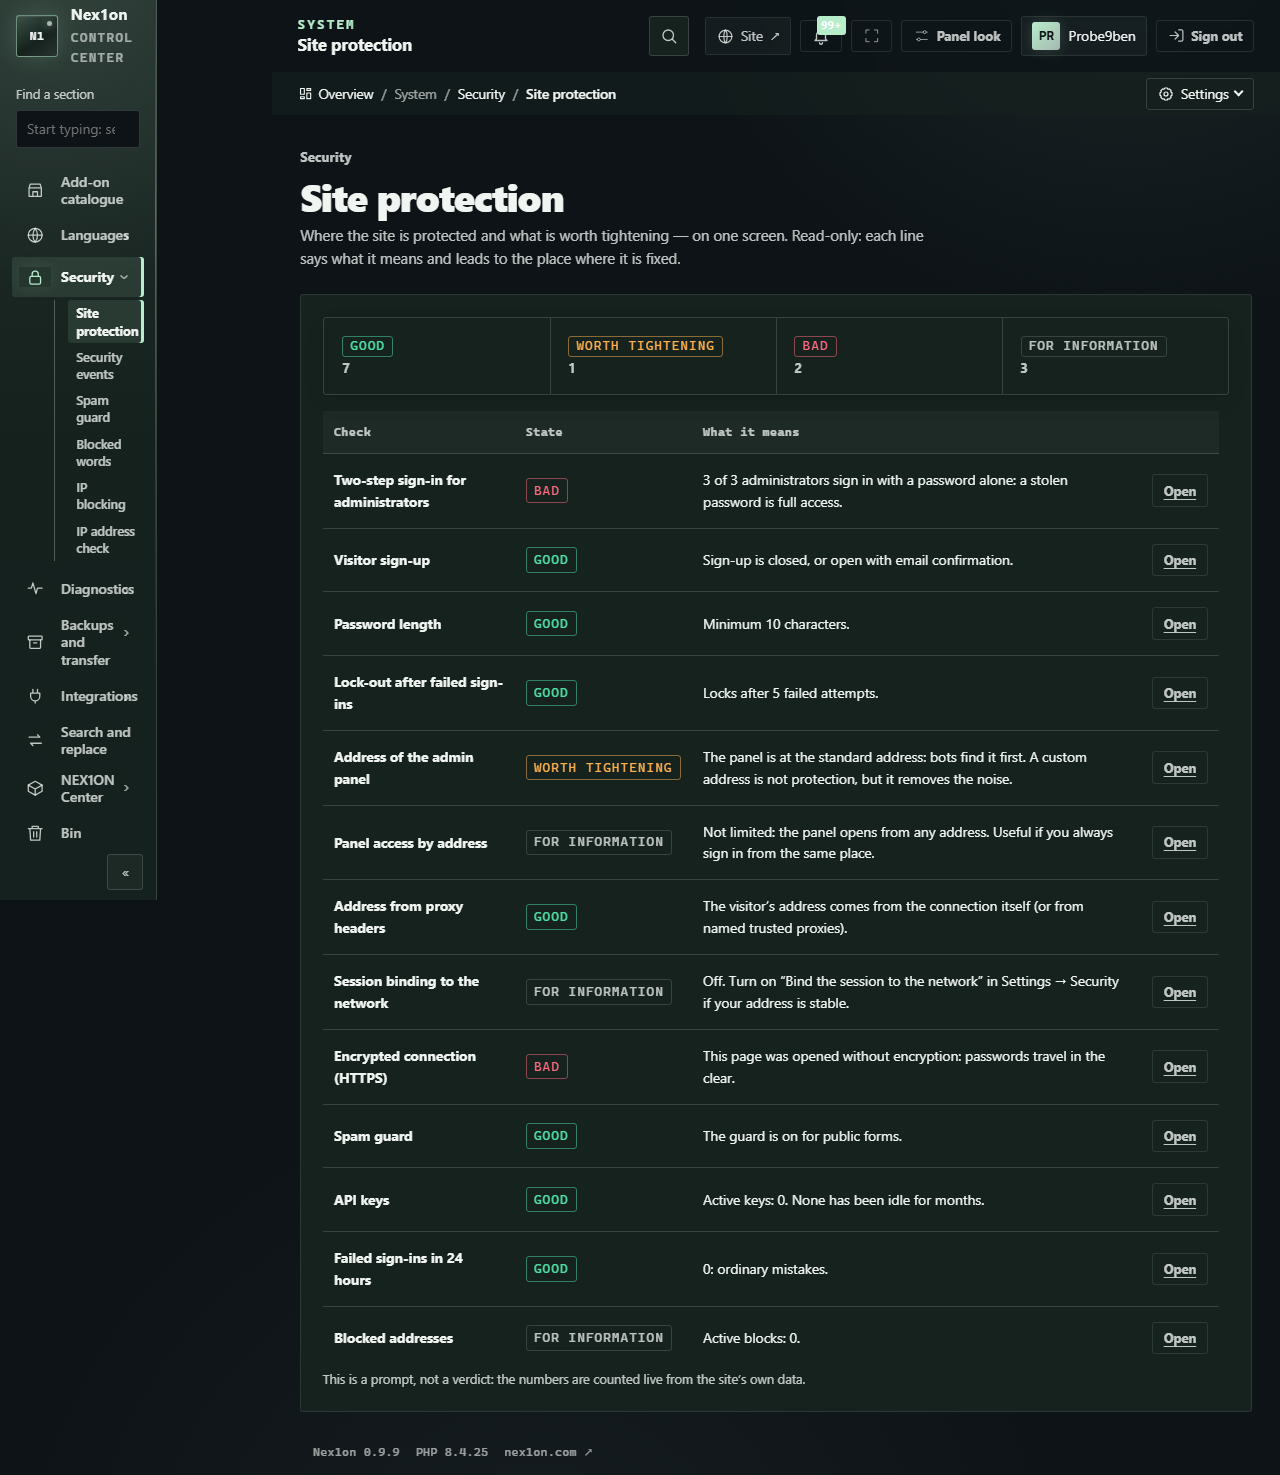
Tai užuomina, o ne nuosprendis: skaičiai skaičiuojami iškart iš jūsų svetainės duomenų.
1 žingsnis. Atnaujinimai #
Ką daryti. Atidarykite „Sistema → Atnaujinimai“ (puslapį mato tie, kas turi teisę keisti svetainės nustatymus: savininkas ir administratoriai) ir atnaujinkite, jei yra nauja versija. Prieš atnaujindami padarykite duomenų bazės atsarginę kopiją (8 žingsnis): sistema ją padaro pati, bet rankinė kopija nieko nekainuoja. Kaip patikrinti. Tame pačiame puslapyje matyti, kokią versiją turite ir ar yra naujesnė. Užsukite ten kartą per savaitę, kai tikrinate užsakymus ar paštą. Jei praleisite. Spragos, kurios naujoje versijoje jau uždarytos, jūsų svetainėje lieka atviros, ir apie jas žino visi: pataisymas skelbiamas kartu su klaidos aprašymu.2 žingsnis. Slaptažodis ir slaptažodžių spėliojimas #
Ką daryti. Skiltyje „Svetainės nustatymai → Prisijungimas ir naudotojai → Registracija ir naudotojai“ nustatykite „Mažiausias slaptažodžio ilgis“ į 10 simbolių ar daugiau (tai numatytoji reikšmė). Vien ilgis neišgelbsti, tačiau akivaizdžius slaptažodžius sistema atmeta atskirai. Tada skiltyje „Sauga → Prisijungimas ir seansai“ įsitikinkite, kad „Prisijungimo bandymai“ ne daugiau nei dešimt. Numatytai – penkios nesėkmės, po kurių prisijungimas prie tos paskyros uždaromas 15 minučių (laikas nustatomas lauke „Užblokuoti, minučių“), ir robotas atsitrenkia į ribą. Kaip patikrinti. Ekrane „Svetainės apsauga“ eilutės „Slaptažodžio ilgis“ ir „Blokavimas po nesėkmingų prisijungimų“ turi rodyti „Gerai“. Jei praleisite. Trumpi slaptažodžiai ir neriboti bandymai spėliojimą paverčia laiko klausimu. Tai paprasčiausias būdas įsilaužti, ir jį uždaro du skaičiai.3 žingsnis. Prisijungimas dviem žingsniais #
Ką daryti. Savo profilyje įjunkite antrą žingsnį („Įjungti 2FA“): prisijungimą patvirtina kodas iš programėlės telefone. Išsaugokite „Atsarginius kodus“: kiekvienas veikia vieną kartą ir praverčia pametus telefoną. Tada to paties paprašykite kiekvieno administratoriaus. Kai visi pripras, skiltyje „Svetainės nustatymai → Prisijungimas ir naudotojai → Sauga → Prieiga prie valdymo skydelio“ perjunkite „Dviejų veiksnių apsauga“ iš „Rekomenduoti“ į „Reikalauti iš administratorių“. Tai jūsų neužrakins: kiekvieną, kas dar neturi antro žingsnio, sistema nusiunčia į profilį jo įjungti, o profilis visada pasiekiamas. Taigi nėra ko bijoti. Kaip patikrinti. Eilutė „Dviejų žingsnių prisijungimas administratoriams“ ekrane „Svetainės apsauga“; sąraše „Naudotojai“ yra filtras „Prisijungimas dviem žingsniais“, rodantis, kas jį dar turi išjungtą. Jei praleisite. Slaptažodį galima pavogti ne iš jūsų, o iš kokios nors kitos paslaugos, kur naudojote tą patį. Tada be antro žingsnio kelias į valdymo skydelį atviras.4 žingsnis. Šifruotas ryšys (HTTPS) #
Ką daryti. Įsitikinkite, kad svetainė turi sertifikatą ir atsidaro perhttps://. Tik tada skiltyje „Svetainės nustatymai → Prisijungimas ir naudotojai → Sauga → Ryšys“ įjunkite „Tik saugus ryšys (https)“. Be sertifikato neįjunkite: nukreipimas nusiųstų lankytojus į niekur.
Kaip patikrinti. Atidarykite svetainę adresu, prasidedančiu http://: naršyklė turi pereiti į https://. Tas pats komandinėje eilutėje:
curl -I http://example.comLocation: https://example.com/. Eilutė „Šifruotas ryšys (HTTPS)“ ekrane „Svetainės apsauga“ turi rodyti „Gerai“.
Jei praleisite. Slaptažodžiai ir seansai keliauja atviru tekstu: svetimame viešajame tinkle juos gali perskaityti pašalinis.5 žingsnis. Saugos antraštės #
Ką daryti. Beveik nieko: sistema jas siunčia pati. Jūsų užduotis – įsitikinti, kad tarpinis serveris ar talpinimo paslauga prieš svetainę jų nenukerpa. Kaip patikrinti.curl -I https://example.comX-Content-Type-Options: nosniff: naršyklė nespėlioja failo tipo;X-Frame-Options: SAMEORIGIN(kai kuriuose puslapiuoseDENY) irContent-Security-Policydalyjeframe-ancestors 'self': kita svetainė negali įdėti jūsų puslapio į rėmelį;Referrer-Policy: strict-origin-when-cross-origin: nereikalingos adreso dalys neišeina už svetainės ribų;Permissions-Policy: kamera, mikrofonas ir buvimo vietos nustatymas išjungti, kol jų neprireikia;Strict-Transport-Security: max-age=31536000per https: naršyklė įsimena naudoti tik saugų ryšį.
6 žingsnis. Valdymo skydelio adresas ir prieiga pagal adresus #
Ką daryti. Skiltyje „Svetainės nustatymai → Prisijungimas ir naudotojai → Sauga → Prieiga prie valdymo skydelio“ įveskite „Savas valdymo skydelio adresas“ (lotyniškos raidės, skaitmenys, brūkšnelis) – sugalvokite savą, nekopijuokite pavyzdžio iš paveikslėlio žemiau. Užsirašykite jį šalia slaptažodžio. Laukas „Leisti valdymo skydelį tik iš šių adresų“ skirtas tik tiems, kas turi pastovų adresą (pavyzdžiui, biurui su savu adresu): iš kitų adresų valdymo skydelis atsako „tokio puslapio nėra“. Namų ar mobilusis adresas paprastai keičiasi, ir tada už durų atsiduriate jūs patys: sąrašo be jūsų dabartinio adreso išsaugoti nepavyks, bet rytoj adresas gali būti kitas. Be valdymo skydelio apribojimą galima nuimti tik komandaphp nex1on admin:access serveryje. Neturint prieigos prie serverio konsolės ir pastovaus adreso šio lauko geriau neįjungti.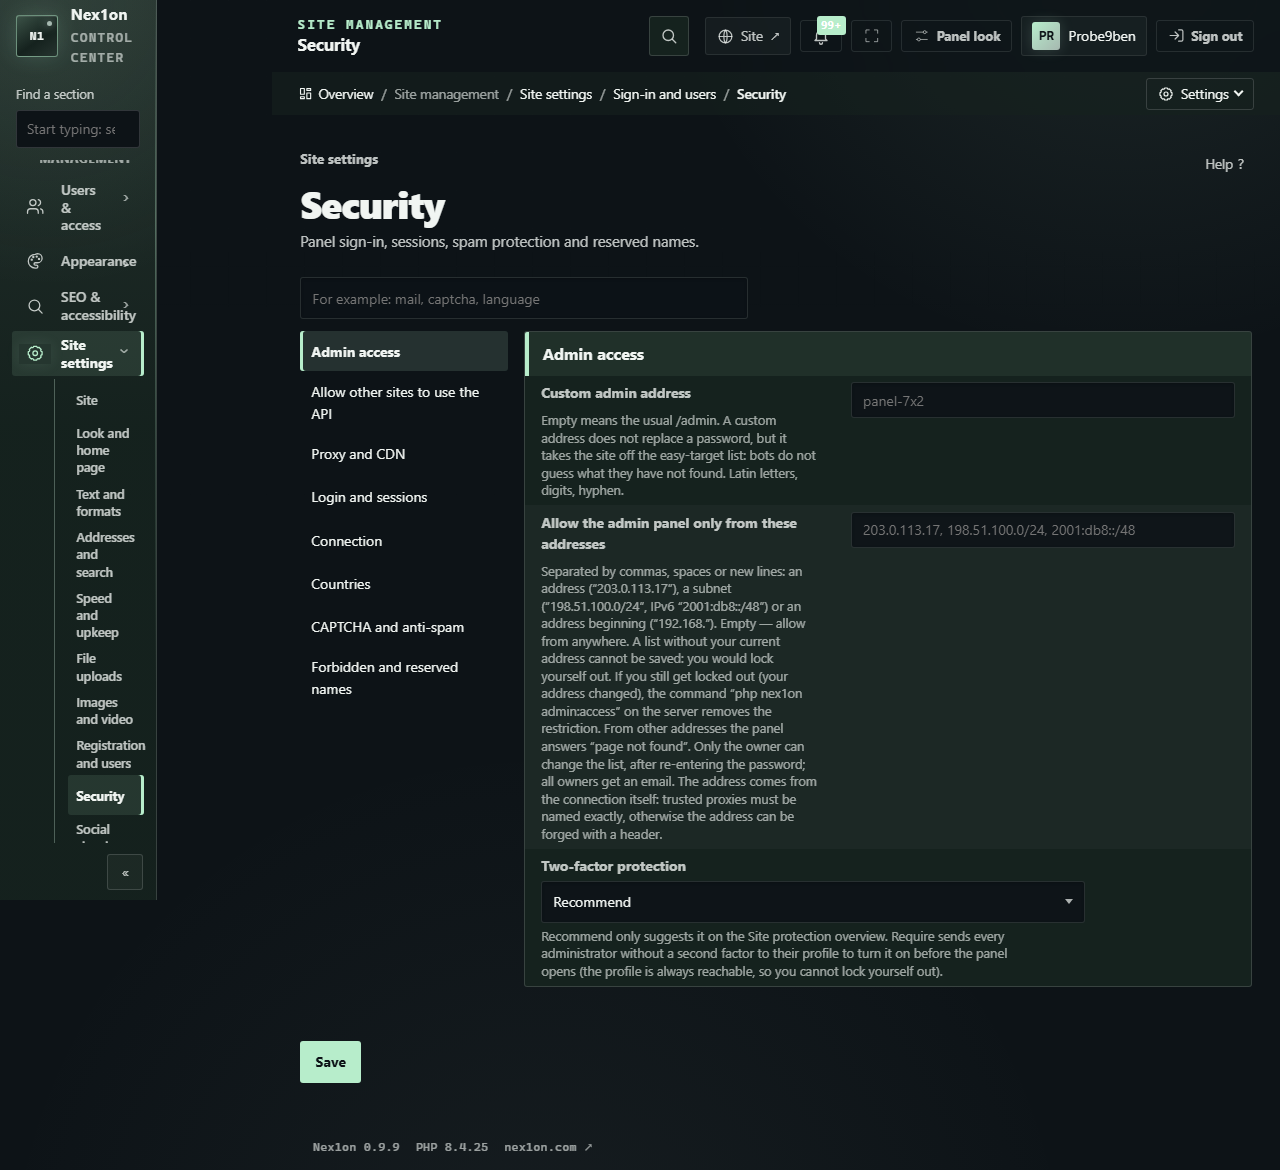
Kaip patikrinti. Atidarykite naująjį adresą: turi atsidaryti prisijungimas. Senasis /admin turi atsakyti „tokio puslapio nėra“ (404). Tai atspindės eilutės „Valdymo skydelio adresas“ ir „Prieiga prie skydelio pagal adresus“ ekrane „Svetainės apsauga“.
Jei praleisite. Nieko baisaus nenutiks, tačiau robotai pirmiausia randa valdymo skydelį numatytuoju adresu, ir triukšmas žurnale auga. Savas adresas nepakeičia slaptažodžio ir prisijungimo dviem žingsniais, jis tik išbraukia jus iš lengvų taikinių sąrašo.

Dar niekas nepakomentavo. Būkite pirmi.